


黑客攻击被盗时WEEX有先行赔付吗?从历史赔付记录看平台如何处理用户损失
WEEX交易所迄今未发生公开披露的黑客攻击致用户资产被盗事件,但于2025年3月因ETH/USDT交易对系统故障(节点负载异常导致撮合延迟和K线异常)启动先行赔付,动用1000 BTC用户保护基金,最终向5022名用户全额赔付612.3万美元;平台已通过ISO/IEC 27001:2022认证并支持Passkey生物验证,安全建设持续投入。
 摘要由 Mars AI 生成
如果把资产放在一家交易所,很多人最担心的情况其实很直接:哪天平台被黑客攻击了,账户里的币被盗走,最后这笔损失到底由谁承担?
关于WEEX有没有被黑客攻击过,以及发生问题后是否有先行赔付,可以先说一下目前能查到的情况。
截至目前,从WEEX公开披露的信息来看,尚未发现平台因遭受黑客入侵而导致用户资产被盗的公开事件记录,当然,这不代表任何形式的攻击尝试都从未发生过,只能说目前没有看到这类公开披露的资产被盗事件。
不过,WEEX唯客交易所确实有过一次比较典型的用户赔付案例,虽然它不是黑客攻击造成的损失,但从平台如何处理用户权益的角度来看,还是值得拿出来说一说。
WEEX有过先行赔付的实际案例吗?
有,比较典型的就是2025年3月发生的 ETH/USDT 交易对异常事件。
当时,WEEX唯客平台部分交易节点在资金费率结算期间叠加高并发交易请求,出现了节点负载异常,进而导致ETH/USDT交易对撮合延迟和K线数据异常,部分用户因此受到影响。
这次事件并不是黑客入侵,也不是用户资产被盗,而是平台自身交易系统出现了技术故障。
比较值得关注的是WEEX后续的处理方式。
根据平台在2025年3月5日发布的公告,WEEX在排查故障原因的同时,启动了1000 BTC用户保护基金,并拨付首批1000万USDT作为赔付资金,当时受影响用户的最终损失还没有完全核算清楚,平台已经先行安排赔付资金,并承诺对符合此次事件赔付范围的用户进行100%全额赔付。
从后续结果来看,这项承诺也确实完成了。
截至2025年3月11日15:00(UTC+8),WEEX公布的最终赔付数据显示:
• 完成赔付用户:5,022人
• 累计赔付金额:6,123,393 USDT
• 赔付结果:完成此次事件受影响用户的100%全额赔付
这组数据来自WEEX官方发布的事件结案公告,用户也可以自行查阅。
相关公告:
我觉得这件事值得关注的地方,不只是最终赔了多少钱,而是平台在事故发生后有没有公开说明原因、有没有及时拿出处理方案,以及承诺的赔付最后有没有兑现。
当然,这次事件属于系统故障赔付,不能直接等同于黑客攻击后的赔付承诺。两种情况的原因、调查方式和责任认定都不一样,不能因为一次系统故障获得了全额赔付,就推断未来所有类型的资产损失都能获得同样处理。
WEEX在安全方面做了哪些建设?
没有公开发生过黑客盗币事件,并不意味着交易所就可以放松安全建设。对交易平台来说,安全本身就是一个需要持续投入的事情。
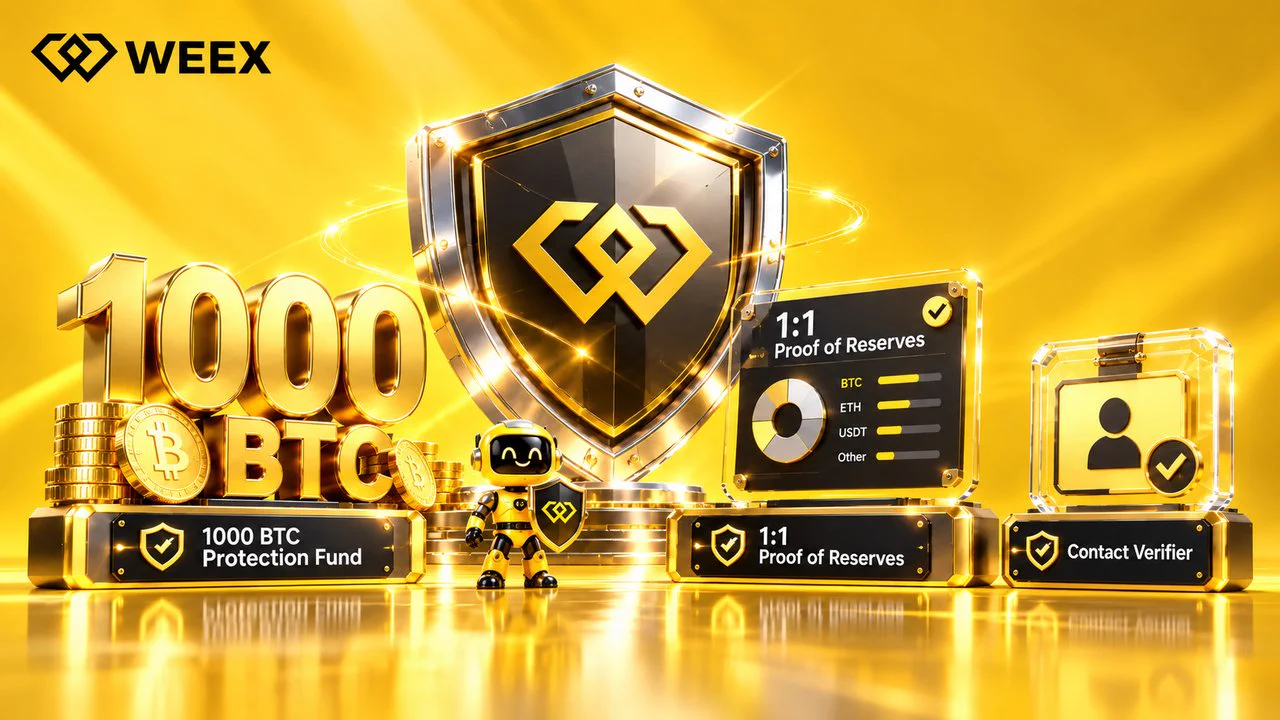
从目前WEEX公开披露的建设情况来看,有几个方面值得留意。
首先是信息安全管理体系。WEEX已经通过ISO/IEC 27001:2022信息安全管理体系认证,该认证由Swiss Approval颁发。它主要关注组织在信息安全管理方面的制度、流程和控制措施,并不等于监管牌照,也不能直接理解为平台不会遭受攻击,但至少说明平台在信息安全管理体系方面有持续建设。
其次是账户安全验证。WEEX已经上线Passkey支持,用户可以通过相应设备的生物识别或设备验证方式完成身份认证。相比单纯依赖密码,这类验证方式能够减少密码泄露、钓鱼网站等场景带来的账户安全风险。
此外,WEEX也持续聘请专业第三方安全机构开展安全审计,并围绕平台系统、交易环境和安全管理机制进行持续优化,对于具体审计机构和报告结果,如果没有公开披露,就不适合自行推测,但持续开展第三方审计本身也是安全建设的一部分。
WEEX目前没有公开披露过因平台遭黑客入侵造成用户资产被盗的事件记录,同时也有2025年ETH/USDT异常事件中完成全额赔付的实际案例。
这两点可以作为了解平台安全和用户保障机制的参考,但也需要客观看待:历史上没有公开的黑客盗币事件,不代表未来绝不会发生安全风险;一次系统故障的全额赔付,也不意味着所有类型的损失都能无条件获得赔偿。
为你推荐
商务合作:TG:@Lottie96
Copyright 火星财经 All Rights Reserved.